Realitätsprüfer
Wir schaffen belastbare Ausgangsbilder und prüfen, welche Risiken und Angriffsmöglichkeiten tatsächlich relevant sind.
BBDTA FÜR CYBERSECURITY, DIGITALE RESILIENZ UND BUSINESS DEVELOPMENT
BBDTA verbindet Geschäftsführung, IT, Datenschutz, Informationssicherheit, Risikomanagement, Compliance und IT-Dienstleister zu einem gemeinsamen Steuerungsprozess. So entsteht aus Technik, Verantwortung und Umsetzung ein belastbarer Beitrag zur Unternehmensstrategie.
DIE KERNAUFGABE
Viele Unternehmen investieren bereits in Firewalls, Endpoint-Security, Cloud-Schutz, Backup, Prozesse und Dienstleister. Die entscheidende Frage bleibt trotzdem oft offen:
Wie gut schützen uns diese Maßnahmen in der Realität – und was müssen wir als Nächstes tun?
BBDTA schafft dafür eine gemeinsame Grundlage aus strategischer Zielsetzung, technischer Evidenz, klaren Verantwortlichkeiten und bedarfsgerechter Expertise.
Wir schaffen belastbare Ausgangsbilder und prüfen, welche Risiken und Angriffsmöglichkeiten tatsächlich relevant sind.
Wir übersetzen technische Erkenntnisse in geschäftliche Relevanz, Prioritäten und handhabbare Entscheidungen.
Wir strukturieren Ziele, Rollen, Kennzahlen und Maßnahmen zu einem belastbaren Steuerungsprozess.
Wir verbinden vorhandene Ressourcen mit genau den Spezialisten, die für die konkrete Aufgabe gebraucht werden.
ALLE RELEVANTEN PERSPEKTIVEN AN EINEM TISCH
Cybersecurity wird erst dann wirksam steuerbar, wenn die relevanten Stakeholder auf derselben Datenbasis zusammenarbeiten. BBDTA spricht deshalb bewusst mehrere Rollen an und verbindet deren Perspektiven.
Risiken, Prioritäten, Investitionslogik und Entscheidungsfähigkeit.
Technische Realität, Wirksamkeit von Maßnahmen und klare Roadmaps.
Nachvollziehbare Einordnung sicherheitsrelevanter Schwächen im Kontext organisatorischer und technischer Schutzmaßnahmen.
Überführung technischer Befunde in Unternehmensrisiken, Entwicklung und KPIs.
Dokumentation, Nachverfolgbarkeit, belastbare Nachweise und bessere Prüfungsfähigkeit.
Umsetzbare Maßnahmen, neue Opportunities und eine klare Rolle in der Lieferung.
DER LEITSATZ
KPIs werden zur gemeinsamen Sprache von Management, IT, Datenschutz, Informationssicherheit, Risiko, Compliance und Umsetzungspartnern.
FÜR UNTERNEHMEN UND ÖFFENTLICHE EINRICHTUNGEN
BBDTA begleitet Unternehmen dabei, eine realistische Ausgangsbasis zu schaffen, Prioritäten zu definieren, Rollen zu klären und Maßnahmen wirksam umzusetzen – gemeinsam mit den vorhandenen Verantwortlichen und Partnern.
Ausgangslage, Zielbild, Beteiligte und Handlungsdruck verstehen.
Belastbare Evidenz, Baseline und geschäftliche Relevanz erarbeiten.
Risiken, Maßnahmen, Verantwortlichkeiten und Timing festlegen.
Mit interner IT, bestehenden Partnern oder ergänzender Expertise arbeiten.
Fortschritte messen, Kennzahlen aktualisieren und Entscheidungen verbessern.

WAS SIE GEWINNEN
IHR ÖKOSYSTEM ALS AUSGANGSPUNKT
Ihre interne IT, bestehende Dienstleister, Datenschutz, Informationssicherheit, Risikomanagement und Fachbereiche kennen Ihr Unternehmen. Diese Ressourcen bleiben Teil der Lösung.
Wo Kompetenz oder Kapazität fehlt, ergänzt BBDTA gezielt mit einem gewachsenen Netzwerk aus Spezialisten, erfahrenen Managern, technischen Fachleuten und spezialisierten Unternehmen.
Ihre Ressourcen. Ihre Partner. Ergänzt um die Expertise, die gerade gebraucht wird.
DER KONTINUIERLICHE KREISLAUF
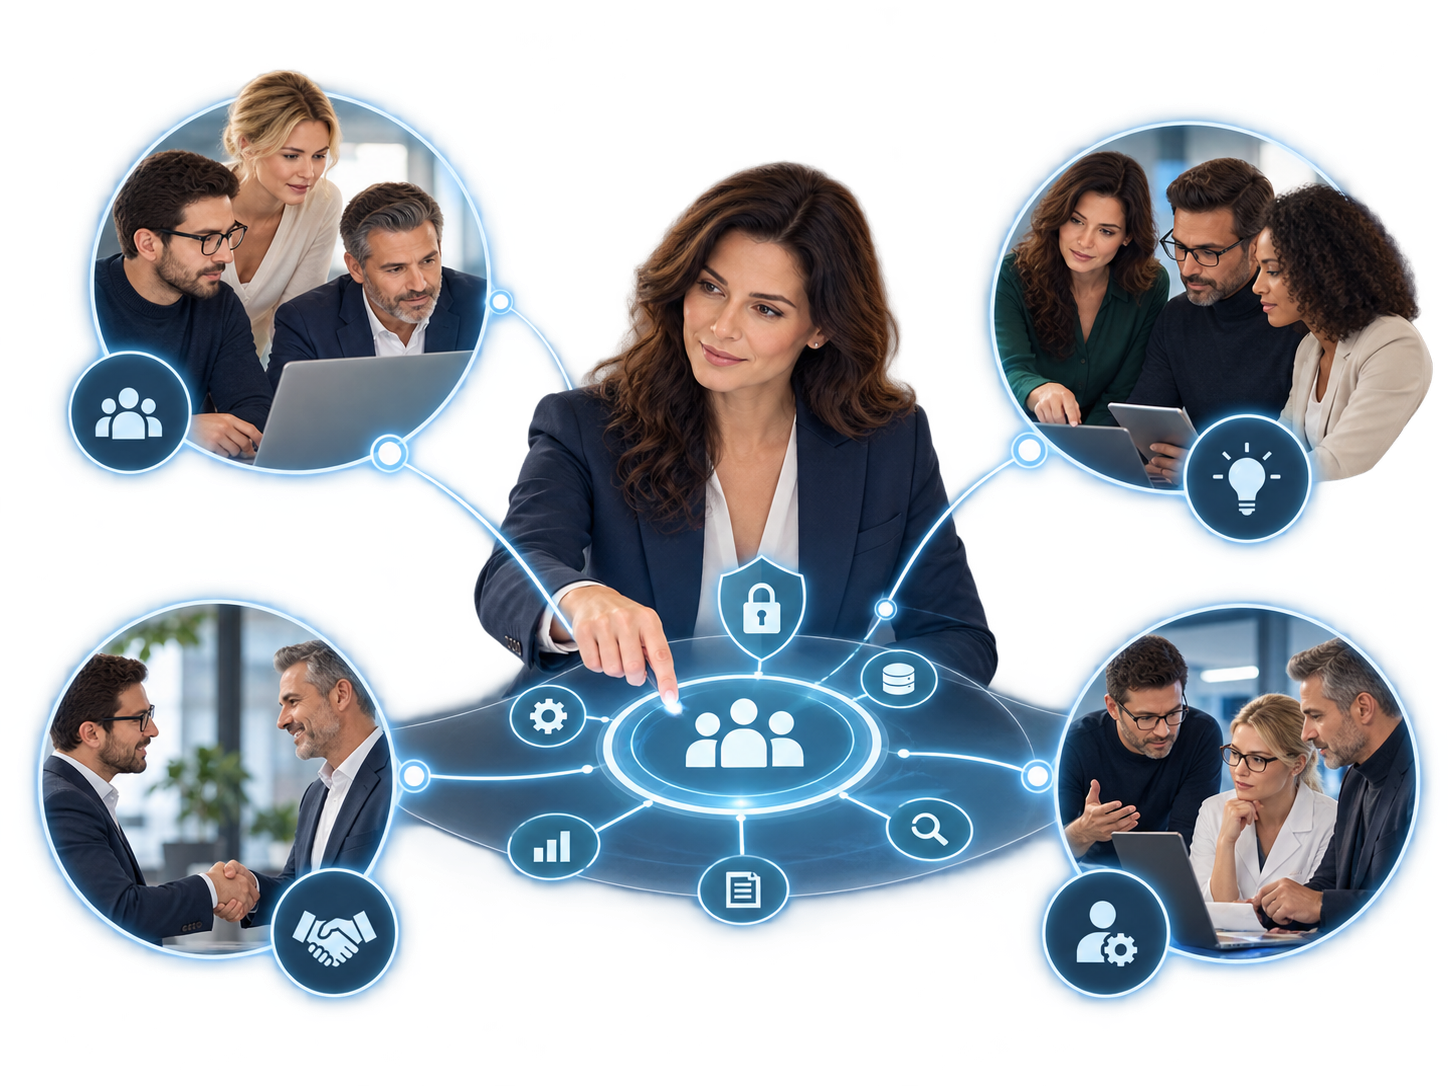
Ein Report allein verändert nichts. Wert entsteht erst dann, wenn Erkenntnisse in Entscheidungen münden, Maßnahmen sauber umgesetzt werden und die Wirkung anschließend überprüft wird.
Geschäftsziel, Risikokontext und beteiligte Rollen klären.
Technische Evidenz und aktuelle Sicherheitslage erfassen.
Relevanz, Prioritäten und Auswirkungen einordnen.
Maßnahmen, Verantwortlichkeiten und Reihenfolge festlegen.
Interne Teams, Partner oder Spezialisten liefern die Fachleistung.
Wirksamkeit prüfen und die Steuerung kontinuierlich verbessern.
FÜR SYSTEMHÄUSER, MSPs UND IT-DIENSTLEISTER
BBDTA ist Business-Development-Partner für IT-Dienstleister, die ihr Cybersecurity-Geschäftsfeld analysieren, schärfen, vertriebsfähig machen und aktiver in den Markt bringen wollen.
Ausgangslage, Zielkunden, Fähigkeiten, Wettbewerb und Wirtschaftlichkeit bewerten.
Leistungsangebot, Preislogik, Rollen und Delivery-Struktur schärfen.
Value Proposition, Ansprache, Angebotslogik und Vertriebsunterlagen entwickeln.
Zielkunden auswählen, Gespräche begleiten und Opportunities aktiv entwickeln.
BBDTA kann die strategische Diskussion eröffnen, den Kundennutzen schärfen und neue Nachfrage aktivieren. Ihre technische Kompetenz und Umsetzungsfähigkeit bleiben zentral.
WESHALB BBDTA?
Geschäftsrelevanz, Prioritäten und Investitionsfähigkeit.
Belastbare Fakten statt Annahmen und Tool-Prospekte.
IT, DSB, ISB, Risiko und Compliance auf einer Linie.
Vorhandene Ressourcen nutzen und fehlende Expertise gezielt ergänzen.
DER NÄCHSTE SCHRITT
Kein langes Vorprojekt. Kein unnötiger Formalismus. Sondern ein strukturierter Austausch darüber, was für Ihre Organisation oder Ihr Geschäftsfeld jetzt der richtige nächste Schritt ist.
kontakt.html mit Ihrer finalen E-Mail-Adresse, Telefonnummer oder einem Terminlink verbunden werden.